Serious games de sensibilisation à la cybersécurité

Hameçonnage, mots de passe, ingénierie sociale : vos collaborateurs vivent une cyberattaque de l'intérieur et en retiennent les bons réflexes. Un dispositif digital, suivi et mesuré.

Illustration : à son poste, une collaboratrice repère un e-mail d'hameçonnage pendant qu'un pirate s'éloigne

Ils nous font confiance

  • AG2R La Mondiale
  • Bouygues Telecom
  • Cultura
  • Enedis
  • Polyvia Formation
  • Naval Group
  • Capgemini
  • Paris 2024
  • Adecco France
  • Crédit Agricole
  • EuroAirport
  • SFR
  • CNRS
  • Distech Controls
  • Finovox
  • TotalEnergies
  • Pomona
  • Novonesis
  • Banque Populaire Méditerranée
  • Caisse d’Épargne
  • Calo Productions pour ENGIE
  • Service Industriel de l'Aéronautique
  • Adama
  • Face Fondation
  • Ville de Béthune-Bruay
  • Escadrilles Air Jeunesse
  • ADRIA
  • Live Escape Box
  • Boomrang Events
  • Siblu
  • Université de Bordeaux
  • Mutuelle nationale des sapeurs-pompiers, Mutame et AG2R La Mondiale
  • Gecina
  • Les Dissidents

Albus Factory en chiffres

  • +300

    projets livrés depuis 2018

  • 30 000

    participants

  • 85 %

    de clients qui reviennent

  • 100 %

    de satisfaction client

Les risques que nous mettons en situation

Chaque scénario part de vos procédures et de vos incidents ; celui de Naval Group, par exemple, est aligné sur les standards de sécurité du groupe.
  • Hameçonnage (phishing)

    Repérer les signaux faibles d'un e-mail, d'un SMS ou d'un appel frauduleux avant d'agir.

  • Mots de passe et accès

    Construire un mot de passe robuste, activer la double authentification, protéger ses accès.

  • Ingénierie sociale

    Déjouer les manipulations : faux support, fausse urgence, informations glanées sur les réseaux sociaux.

  • Protection des données

    Classer, partager et stocker l'information sensible selon vos règles internes et le RGPD.

  • Télétravail et mobilité

    Wi-Fi public, poste laissé ouvert, déplacements : les bons réflexes hors du bureau.

  • Gestion de crise et NIS2

    Réagir face à un rançongiciel ou une intrusion, et documenter la sensibilisation attendue par la directive NIS2.

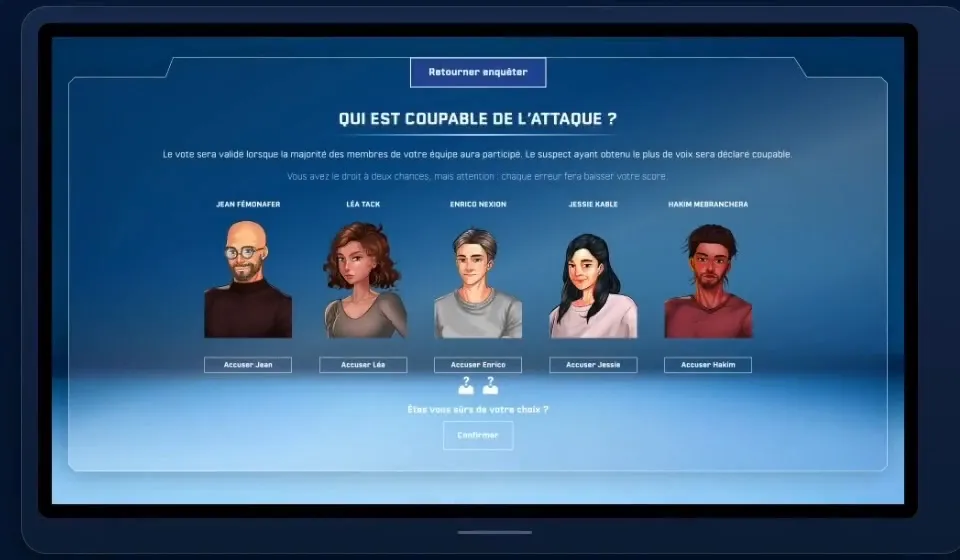
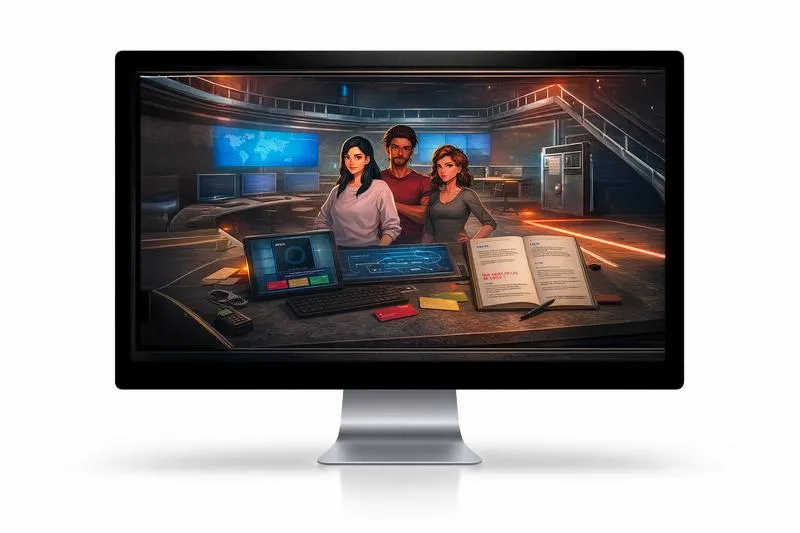
Serious game d'enquête conçu pour Naval Group : écran final « Qui est coupable de l'attaque ? », où l'équipe vote pour l'un des cinq suspects illustrésCybersécurité

Cas client : Naval Group

Naval Group

Comprendre une cyberattaque de l’intérieur

Pour les équipes IT et techniques de Naval Group, nous avons conçu un serious game digital sous forme d'enquête : les participants analysent des indices, recoupent des informations et reconstituent le fil d'une cyberattaque.

Ils découvrent par eux-mêmes comment une négligence devient un incident critique, puis appliquent les procédures du groupe. Le déploiement interne permet de suivre la participation et de mesurer l'appropriation des messages clés.
Notre méthode en 5 étapes

  1. Diagnostic avec votre RSSI

    Comportements à risque, incidents récents, populations à cibler : nous partons de votre réalité.

  2. Scénario réaliste

    Enquête, gestion de crise ou approche inversée « penser comme un attaquant » : la mécanique sert le message.

  3. Validation technique

    Vos équipes sécurité valident les contenus et le niveau d'exigence avant production.

  4. Déploiement

    Sur votre LMS, par simple lien ou en sessions pilotées par vos relais internes, avec un guide animateur.

  5. Mesure et débrief

    Participation et résultats remontent dans un tableau de bord ; un débrief ancre les messages clés.

Budget : chiffré sur mesure, en général au-delà de 20 000 € HT. Délai : entre 8 et 24 semaines selon la complexité.

Questions fréquentes sur la sensibilisation à la cybersécurité

Quelle différence avec une campagne de faux e-mails de phishing ?

Une campagne de faux e-mails mesure qui clique ; un serious game explique pourquoi et entraîne à reconnaître les signaux. Les deux sont complémentaires : le serious game prépare les collaborateurs, la campagne vérifie leurs réflexes dans la durée.

Le dispositif aide-t-il à répondre à la directive NIS2 ?

Oui, pour les entités concernées. La directive NIS2 prévoit que les membres des organes de direction suivent une formation (article 20) et range la formation à la cybersécurité parmi les mesures minimales de gestion des risques (article 21). Nos dispositifs digitaux tracent la participation et les résultats, ce qui documente ces actions. Ils ne remplacent pas les autres mesures de gestion des risques exigées par le texte.

Combien de temps dure l'expérience pour un collaborateur ?

Cela dépend du format retenu : des défis courts de quelques minutes répartis sur plusieurs jours pour une campagne large, ou un escape game digital d'enquête, mené en équipe, d'une durée de 1 h à 1 h 30.

Peut-on l'intégrer à notre LMS et suivre les résultats ?

Oui. Les modules digitaux sont livrés aux standards SCORM ou xAPI et s'intègrent aux principaux LMS. Un tableau de bord administrateur suit en temps réel la participation, les scores et la complétion, par équipe ou par site, avec un export pour vos reportings.

Digital ou présentiel : quel format choisir ?

Le digital touche toute l'entreprise, y compris les équipes à distance et multi-sites, avec une traçabilité native. Le présentiel (supports physiques et digitaux) convient aux temps forts en équipe, avec un débrief animé. Des versions multilingues sont possibles, comme pour Capgemini, et un même dispositif peut couvrir plusieurs pays : celui de Pomona s'est déployé en France et en Espagne.

Quel budget prévoir ?

Le budget dépend du nombre de scénarios, des populations ciblées, du format et du nombre de participants. Un dispositif de sensibilisation cyber sur mesure se situe en général au-delà de 20 000 € HT ; nous le cadrons avec vous lors d'un premier échange.

Le guide

Serious game cybersécurité : cadrer un projet sur mesure

Un incident de sécurité commence souvent par un geste ordinaire : un clic sur un lien, un mot de passe réutilisé, une information donnée au téléphone. Un module e-learning classique informe ; un serious game de cybersécurité entraîne à reconnaître le piège, parce qu'il se construit sur vos procédures. Ce guide aide les RSSI et les responsables formation ou conformité à cadrer une sensibilisation cybersécurité en entreprise : choisir entre solution prête à l'emploi et sur mesure, retenir la mécanique adaptée à chaque risque, planifier le projet et documenter l'action au regard de NIS2.

L'essentiel

  • Sur mesure quand le risque vous est propre : vos procédures, vos incidents, vos populations exposées. Pour les fondamentaux, une solution prête à l'emploi suffit.
  • Une mécanique par risque : l'enquête pour comprendre une attaque, des défis courts répétés pour les réflexes, l'escape game en équipe pour un temps fort.
  • 8 à 24 semaines selon la complexité : nous cadrons le budget lors d'un premier échange.
  • Une preuve exploitable : les dispositifs digitaux suivent participation, scores et complétion par équipe ou par site, pour documenter les formations attendues par NIS2.

Ressources gratuites, plateforme, catalogue ou sur mesure : que choisir ?

Le critère tient en une question : le risque est-il propre à votre organisation ? Plus il dépend de vos procédures, de vos outils et de vos incidents, plus une conception sur mesure se justifie.

Option Ce que vous obtenez Le bon choix quand Limite
Ressources publiques gratuites, comme le kit de sensibilisation de Cybermalveillance.gouv.fr Fiches pratiques, quiz, vidéos Information de base, sans budget Pas de scénario propre à votre organisation ni de suivi par équipe
Plateforme de simulation d'hameçonnage Faux e-mails, taux de clic Vérifier les réflexes dans la durée Cible l'hameçonnage ; les autres risques restent à traiter
Challenge Cybersécurité du catalogue Modules de 5 à 10 minutes, à vos couleurs et à vos messages, tableau de bord Fondamentaux pour tous, calendrier serré Parcours de catalogue, non bâti sur vos incidents
Serious game ou escape game sur mesure Scénario bâti sur vos procédures, validé par vos équipes sécurité Populations exposées, temps fort Plusieurs semaines de conception et de validation

Ces options se combinent : une campagne courte pour tous, puis un temps fort scénarisé, comme un escape game d'entreprise, pour les populations exposées. Une limite : un serious game de sécurité informatique agit sur les comportements (hameçonnage, ingénierie sociale, mots de passe, données sensibles, signalement, télétravail). Pour l'architecture réseau ou le durcissement des systèmes, une formation d'expert reste plus adaptée.

Quelle mécanique pour quel risque ?

La gamification de la cybersécurité ne se résume pas à des points et à un classement : la mécanique reproduit la décision que le collaborateur aura à prendre.

  • Comprendre une attaque : une enquête en équipe, à partir d'indices, de traces et de déclarations, pour reconstituer l'incident et appliquer les procédures de continuité.
  • Ancrer les réflexes quotidiens (repérer un message suspect, vérifier une URL, activer la double authentification, signaler et escalader un incident) : des défis courts répétés sur plusieurs jours, principe d'un challenge connecté. La Safe Week de Pomona, sur la sécurité au travail, enchaîne ainsi trois défis progressifs en une semaine.
  • Voir tous les points d'entrée : un escape game en équipe, où chaque espace correspond à un point d'entrée à sécuriser (utilisateurs, site, hébergement, réseau).
  • Déjouer l'ingénierie sociale : l'approche inversée. À partir des informations publiques d'un profil fictif, le participant devine un mot de passe et mesure la facilité de l'attaque.
  • Réagir en cas de crise (rançongiciel, intrusion) : une cellule de crise reconstituée, avec des rôles répartis et des décisions à prendre dans l'urgence.

Quelle que soit la mécanique, le débrief relie chaque décision à votre politique de sécurité : sans lui, la cybersécurité gamifiée reste une animation.

Exemples de serious games cybersécurité livrés

Équipes IT et techniques. Pour Naval Group, en 2025, le scénario enchaîne une cellule de crise, un data center en feu et un réseau de secours à rétablir. Il a concerné 660 collaborateurs ; Naval Group fait état de 93 % de satisfaction (enquête NPS). En 2026, le groupe nous a confié un nouveau dispositif, sur la cohésion et la culture IA.

Forces commerciales. Pour les B.Talks 2024 de Bouygues Telecom Entreprises, nous avons conçu un escape game cybersécurité hybride : des entreprises menacées font appel à une agence de cybersécurité, et les équipes doivent sécuriser tous leurs points d'entrée, sur tablette, dans des bureaux virtuels, au contact des 12 partenaires de l'événement.

Le déroulé d'un projet et ce que votre RSSI apporte

La méthode décrite plus haut repose sur ce que vos équipes apportent. Avant le cadrage, réunissez :

  • votre politique de sécurité ou charte informatique, et la procédure de signalement d'incident ;
  • quelques incidents récents, anonymisés ;
  • les populations prioritaires et leurs contraintes (sites, horaires, langues) ;
  • les contraintes techniques : LMS, accès par simple lien, restrictions d'installation.

Les livrables sont jalonnés : synopsis et mécaniques, contenus relus par vos équipes sécurité, version de test soumise à un groupe pilote, version finale avec guide animateur et tableau de bord. Le scénario reste une fiction plausible, inspirée de vos procédures sans reproduire vos systèmes, vos noms ni vos documents : les suspects de l'enquête de Naval Group sont fictifs. Anticipez les circuits de validation : sécurité, juridique, communication interne.

Déployer à grande échelle : accès, sites et LMS

Trois points techniques se vérifient dès le cadrage.

  • Des postes verrouillés : les dispositifs digitaux s'ouvrent par un simple lien, dans le navigateur, sans logiciel à installer, ce qui compte quand les postes sont restreints.
  • Plusieurs sites en même temps : l'application web du challenge de Naval Group en 2026, consacré à la cohésion et à la culture IA, était prévue pour 650 à 700 utilisateurs simultanés sur 10 sites.
  • Un LMS existant : les modules digitaux s'intègrent à votre LMS au format SCORM.

Délais et budget : ce qui les fait varier

Comptez 8 à 24 semaines selon la complexité. Un projet cyber s'allonge avec les circuits de validation, les langues, l'intégration au LMS et le déploiement multi-sites. Pour un lancement pendant le Mois européen de la cybersécurité, en octobre, démarrez le cadrage au printemps.

La plupart de nos dispositifs sur mesure représentent un investissement supérieur à 20 000 € HT ; nous cadrons le budget lors d'un premier échange. Les variables propres au cyber : la profondeur technique du scénario (public IT ou tous les collaborateurs), le nombre de mécaniques, l'animation (guide animateur ou nos équipes) et les supports physiques.

Directive NIS2 : ce qu'il faut pouvoir documenter

La directive (UE) 2022/2555, dite NIS2, élargit le champ des entités concernées et responsabilise la direction, qui approuve les mesures de gestion des risques et en supervise la mise en œuvre (article 20, paragraphe 1). Sur la formation :

  • article 20, paragraphe 2 : les membres des organes de direction des entités essentielles et importantes sont tenus de suivre une formation ; les entités sont encouragées à en offrir régulièrement une similaire à leur personnel ;
  • article 21, paragraphe 2, point g : les mesures de gestion des risques comprennent au moins « les pratiques de base en matière de cyberhygiène et la formation à la cybersécurité ».

À la date de rédaction (octobre 2026), la loi française de transposition n'est pas promulguée ; le contexte national figure sur la page NIS 2 de l'ANSSI.

En pratique, mieux vaut pouvoir montrer que la sensibilisation a eu lieu et sur quels risques : qui a été formé, sur quoi, quand, avec quels résultats. Nos dispositifs digitaux suivent participation, scores et complétion par équipe ou par site, avec export ; en présentiel, la preuve repose sur la liste de présence de chaque session et sur le débrief. Ces suivis documentent une action de formation sans remplacer les autres mesures de l'article 21. Pour les dispositifs par public concerné, voir notre article sur la formation NIS2 ; pour l'anticorruption, le RGPD ou l'éthique, voir nos formations obligatoires et conformité.

Pour approfondir la cybersécurité