Pourquoi les équipes non techniques sont le vrai enjeu de la cybersécurité
Les pare-feu et les outils de détection protègent les systèmes, mais les attaques les plus courantes passent par un humain : un message d’hameçonnage ouvert trop vite, un mot de passe réutilisé, une clé USB branchée par curiosité, un appel qui se fait passer pour le support informatique. Les collaborateurs de la comptabilité, des ressources humaines, du commercial ou de la logistique n’ont pas vocation à devenir des experts. Pourtant, ce sont eux qui prennent chaque jour, sans le savoir, des décisions qui engagent la sécurité de l’entreprise.
Les serious games cybersécurité pour équipes non techniques répondent précisément à cet enjeu. Le défi d’une sensibilisation cybersécurité réussie est double : transmettre des réflexes à un public qui ne parle pas le langage de la sécurité informatique, et maintenir son attention sur un sujet souvent perçu comme technique, abstrait et anxiogène.
Pourquoi les formats classiques peinent auprès des non-spécialistes
Le module e-learning obligatoire, la présentation de la DSI ou le rappel des « bonnes pratiques » par courriel partagent les mêmes limites. Le vocabulaire (ransomware, chiffrement, authentification multifacteur) crée une distance immédiate. Le rythme est passif : le collaborateur clique sur « suivant » pour valider le module. Et surtout, rien ne ressemble à la situation réelle, où l’on décide vite, avec des informations partielles, sous la pression d’un message qui semble urgent.
Résultat : une formation « cochée » dans le tableau de suivi, mais peu de changement dans les comportements. C’est précisément ce que le serious game cherche à corriger.
Ce que le serious game change pour la sensibilisation cyber
Un serious game de sensibilisation à la cybersécurité remplace l’écoute par l’action. Les participants ne reçoivent pas une liste de consignes : ils enquêtent, comparent des indices, prennent des décisions et en constatent immédiatement les effets. Quatre mécaniques expliquent son efficacité auprès des équipes non techniques :
- La mise en situation : le participant vit une scène plausible (un incident qui se déclenche, une alerte à qualifier) plutôt que de lire sa description.
- L’asymétrie d’information : chaque participant détient une partie des indices et doit la partager pour avancer, ce qui reproduit la réalité d’une cellule de crise où personne ne voit tout.
- La progression par paliers : les énigmes reposent sur l’observation et la logique, pas sur des connaissances informatiques, et la difficulté monte à mesure que l’équipe prend confiance.
- Le collectif : parler à voix haute de ce qui semble suspect normalise le fait de poser la question, premier réflexe à installer dans une organisation.
Un cas concret : le serious game d'enquête de Naval Group
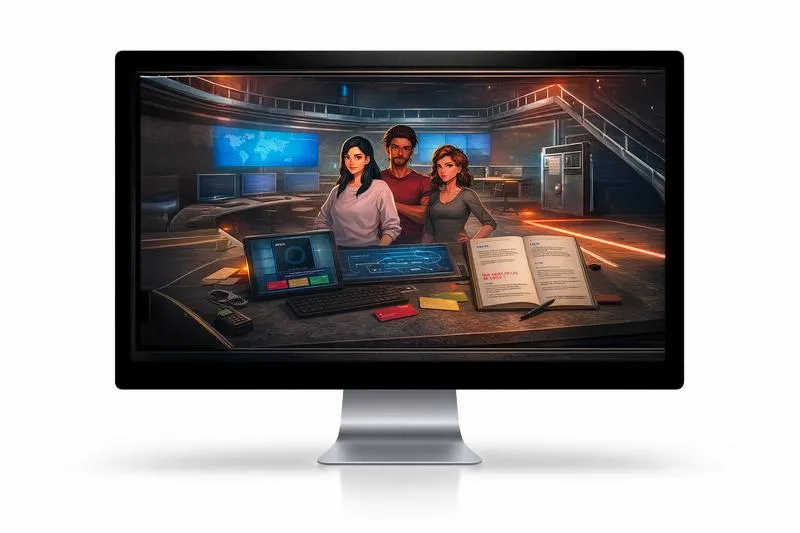
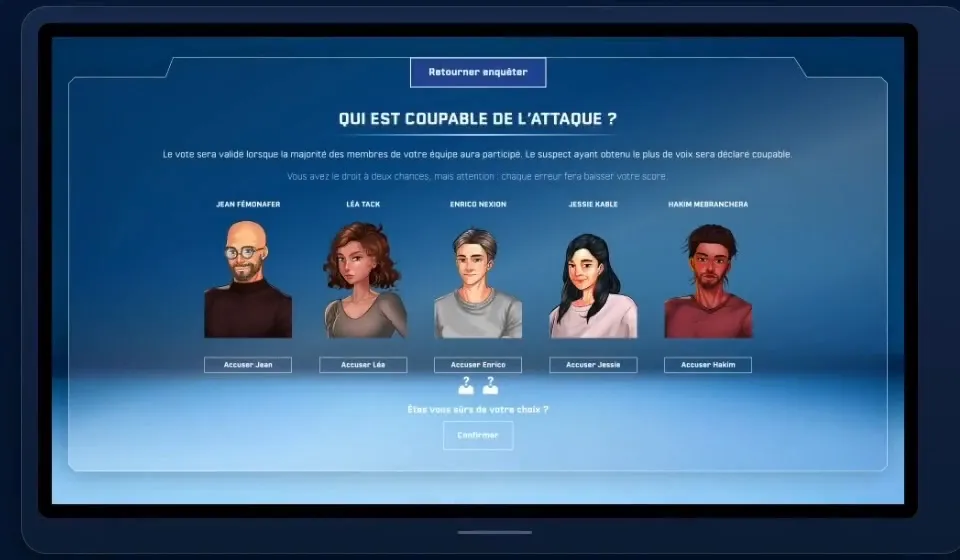
Naval Group, acteur majeur de la défense navale, manipule des données et des systèmes sensibles : la gestion de crise cyber y est un enjeu stratégique. L’objectif était de dépasser la sensibilisation théorique. Albus Factory a conçu un serious game digital sous forme d’enquête : les participants, répartis en équipes, analysaient des indices, des traces et des déclarations pour reconstituer le fil d’une cyberattaque simulée.
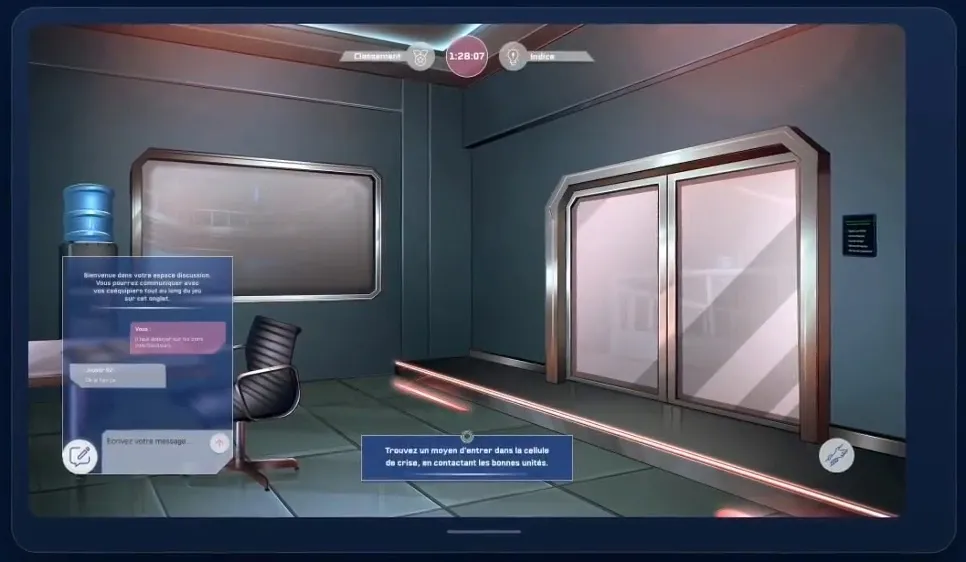
Ce projet visait des équipes IT et techniques, mais il illustre le principe de conception qui compte pour un public non technique : un scénario d’enquête, volontairement exigeant, rendu accessible par une progression structurée. Chaque équipe comprend de l’intérieur comment un incident se déclenche, se propage et se traite.
Cinq principes pour concevoir un jeu cyber vraiment accessible
- Zéro jargon dans le scénario : les termes techniques sont traduits en situations de travail (une facture inhabituelle, un collègue qui demande un accès), jamais en acronymes.
- Une intrigue plutôt qu’un quiz : une enquête, une crise ou un scénario de type polar numérique crée l’envie de comprendre et de continuer, là où un questionnaire crée surtout l’envie de finir.
- Des rôles qui valorisent chacun : chaque collaborateur, quel que soit son métier, détient un indice décisif, ce qui évite que les profils les plus techniques monopolisent la partie.
- Une durée maîtrisée : entre 45 minutes et 1 h 30 selon l’enjeu, pour tenir dans un agenda sans épuiser l’attention.
- Un débrief qui relie le jeu au quotidien : 15 à 30 minutes en fin de session traduisent ce que l’équipe vient de vivre en trois ou quatre réflexes concrets à appliquer dès le lendemain.
Digital, mallette ou hybride : quel format pour vos équipes
Le choix dépend d’abord de la dispersion de vos équipes et de votre capacité d’animation. Un format digital, escape game entreprise ou serious game d’enquête comme chez Naval Group, convient aux effectifs répartis sur plusieurs sites : un même scénario, joué à l’identique partout. Le format mallette, physique et autonome, s’adapte aux réseaux d’agences ou de sites où l’on ne peut pas mobiliser d’animateur externe : il a été éprouvé chez Crédit Agricole pour une formation réglementaire déployée en équipe. Le format hybride, plus rare, réunit dans une même session des participants sur place et d’autres à distance.
Ce type de dispositif s’inscrit naturellement dans une démarche plus large de formation gamifiée, et se prolonge par des contenus dédiés à la conformité, comme notre approche de la formation NIS2 gamifiée ou du serious game RGPD.
Comment mesurer l'effet d'une sensibilisation cyber par le jeu
Trois indicateurs suffisent pour piloter l’action sans la transformer en usine à gaz : le taux de participation (l’adhésion volontaire est déjà un signal), le taux d’aboutissement des équipes (ont-elles résolu le scénario ?) et la satisfaction des participants recueillie à chaud. Pour mesurer le changement de comportement, vous pouvez les croiser avec des indicateurs que votre DSI suit déjà : volume de signalements d’e-mails suspects, taux de clic lors de campagnes de test d’hameçonnage. Le jeu ne remplace pas ces dispositifs, il rend les équipes plus réceptives à ce qu’ils leur apprennent.
Lancer votre sensibilisation en quatre étapes
- Cibler les comportements à changer : hameçonnage, mots de passe, usage des appareils personnels, signalement d’incident. Un jeu efficace en vise deux ou trois, pas dix.
- Choisir le format selon la dispersion des équipes et le niveau d’animation disponible.
- Impliquer la DSI ou le RSSI dès la conception pour que les situations jouées reflètent les risques réels de votre organisation.
- Planifier le suivi : un rappel court quelques semaines plus tard maintient les réflexes acquis pendant la session.
Albus Factory conçoit ces expériences sur mesure, de la formation cybersécurité gamifiée clé en main au scénario entièrement sur mesure, scénarisé autour de votre secteur et de vos risques réels. Quel comportement vos équipes ont-elles le plus de mal à ancrer en ce moment ?
Envie d'un serious game cybersécurité pour vos équipes ?
Albus Factory conçoit des expériences de sensibilisation sans jargon, adaptées à vos équipes non techniques et à vos risques réels.
+300 projets réalisés · 30 000 participants · 100 % de satisfaction client · depuis 2018
Obtenir un devis gratuit