La directive NIS2 n’est plus une perspective lointaine : elle redéfinit les obligations de cybersécurité de plus de 15 000 entités en France. Parmi ces obligations, l’une est souvent sous-estimée par les directions : former et sensibiliser l’ensemble des collaborateurs, dirigeants compris. Pour beaucoup de responsables formation et de RSSI, la question n’est plus « faut-il former ? » mais « comment former à grande échelle sans que la sensibilisation cyber ne devienne une contrainte de plus ? ». C’est exactement là que la formation gamifiée NIS2 change la donne.
Depuis 2018, Albus Factory a livré plus de 300 projets sur mesure (30 000 participants, 85 % de clients qui reviennent), dont des serious games de cybersécurité. Nous avons notamment accompagné Naval Group sur la gestion de crise cyber, auprès de 660 collaborateurs des équipes IT et techniques. Cet article décrypte ce que NIS2 impose réellement en matière de formation, et comment transformer cette exigence réglementaire en véritable culture de sécurité.
Ce que la directive NIS2 impose vraiment en matière de formation
La directive NIS2 (directive (UE) 2022/2555) élargit considérablement le périmètre de la cybersécurité réglementée en Europe. En France, sa transposition s’opère via la loi de résilience des infrastructures critiques et de renforcement de la cybersécurité, dont l’adoption est en cours. L’ANSSI, désignée autorité compétente, a publié en mars 2026 son Référentiel Cyber France (ReCyF), qui constitue la feuille de route opérationnelle des entités concernées.
Au cœur du texte, deux obligations de formation que vous ne pouvez pas ignorer. La directive NIS2 impose que les organes de direction suivent une formation pour identifier les risques cyber et en évaluer la gestion : ils en portent désormais la responsabilité personnelle. En parallèle, l’entreprise doit offrir une sensibilisation régulière à l’ensemble de ses collaborateurs. La conformité passe donc par un dispositif de formation continu, documenté et engageant, jamais par un module ponctuel coché une fois par an.
Le texte distingue deux catégories d’organisations. Les entités essentielles (énergie, santé, transport) et les entités importantes (chimie, agroalimentaire, fabrication) sont soumises à des régimes de contrôle et des sanctions différents : jusqu’à 10 M€ ou 2 % du chiffre d’affaires mondial pour les premières, 7 M€ ou 1,4 % pour les secondes. Au-delà de l’amende, c’est la responsabilité directe des dirigeants qui est engagée, un changement de paradigme par rapport à la première version de NIS.
Concrètement, l’article 20 fait de la gouvernance cyber une affaire de dirigeants : ils approuvent les mesures de gestion des risques, se forment et veillent à ce que leurs équipes en fassent autant. L’article 21 précise les mesures attendues, dont la sensibilisation continue. Pour les responsables formation, l’enjeu devient clair : déployer une sensibilisation à la cybersécurité qui touche réellement tous les publics, du comité de direction aux équipes terrain.
Former à la cybersécurité par le jeu : l'exemple de Naval Group
Votre enjeu, tel que nous l’entendons régulièrement : la cybersécurité est un sujet perçu comme technique, abstrait, éloigné du quotidien des collaborateurs non spécialistes. Les formations classiques (e-learning linéaire, présentations réglementaires) génèrent de la conformité de surface, pas des réflexes durables. C’est précisément ce défi qu’a relevé Naval Group, acteur majeur de la défense navale.
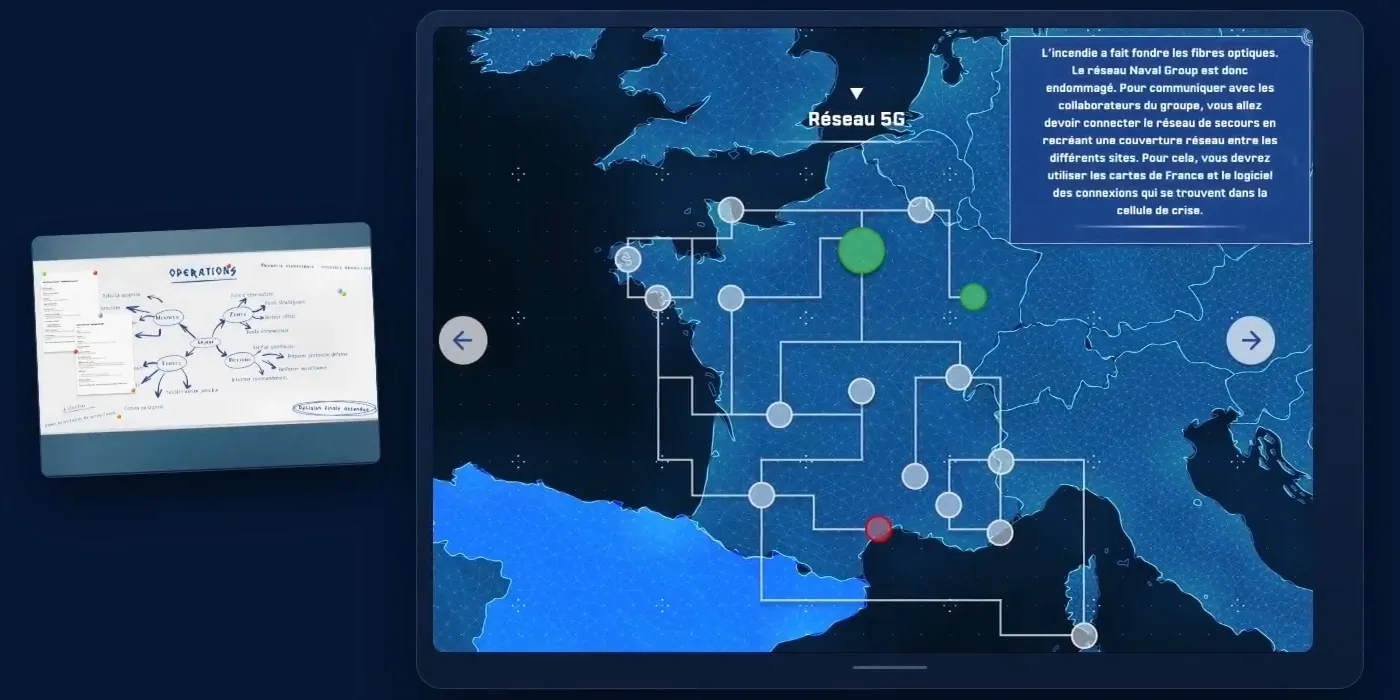
Albus Factory a conçu pour Naval Group un serious game digital d’enquête : réunis en équipe, les participants analysent des indices, des traces et des déclarations pour reconstituer le fil d’une cyberattaque. Progression guidée, décisions à prendre, validation des étapes clés : la simulation place les participants en situation de décision plutôt que d’écoute. Le dispositif a mobilisé 660 collaborateurs des équipes IT et techniques. Découvrez les coulisses du serious game d’enquête de Naval Group.
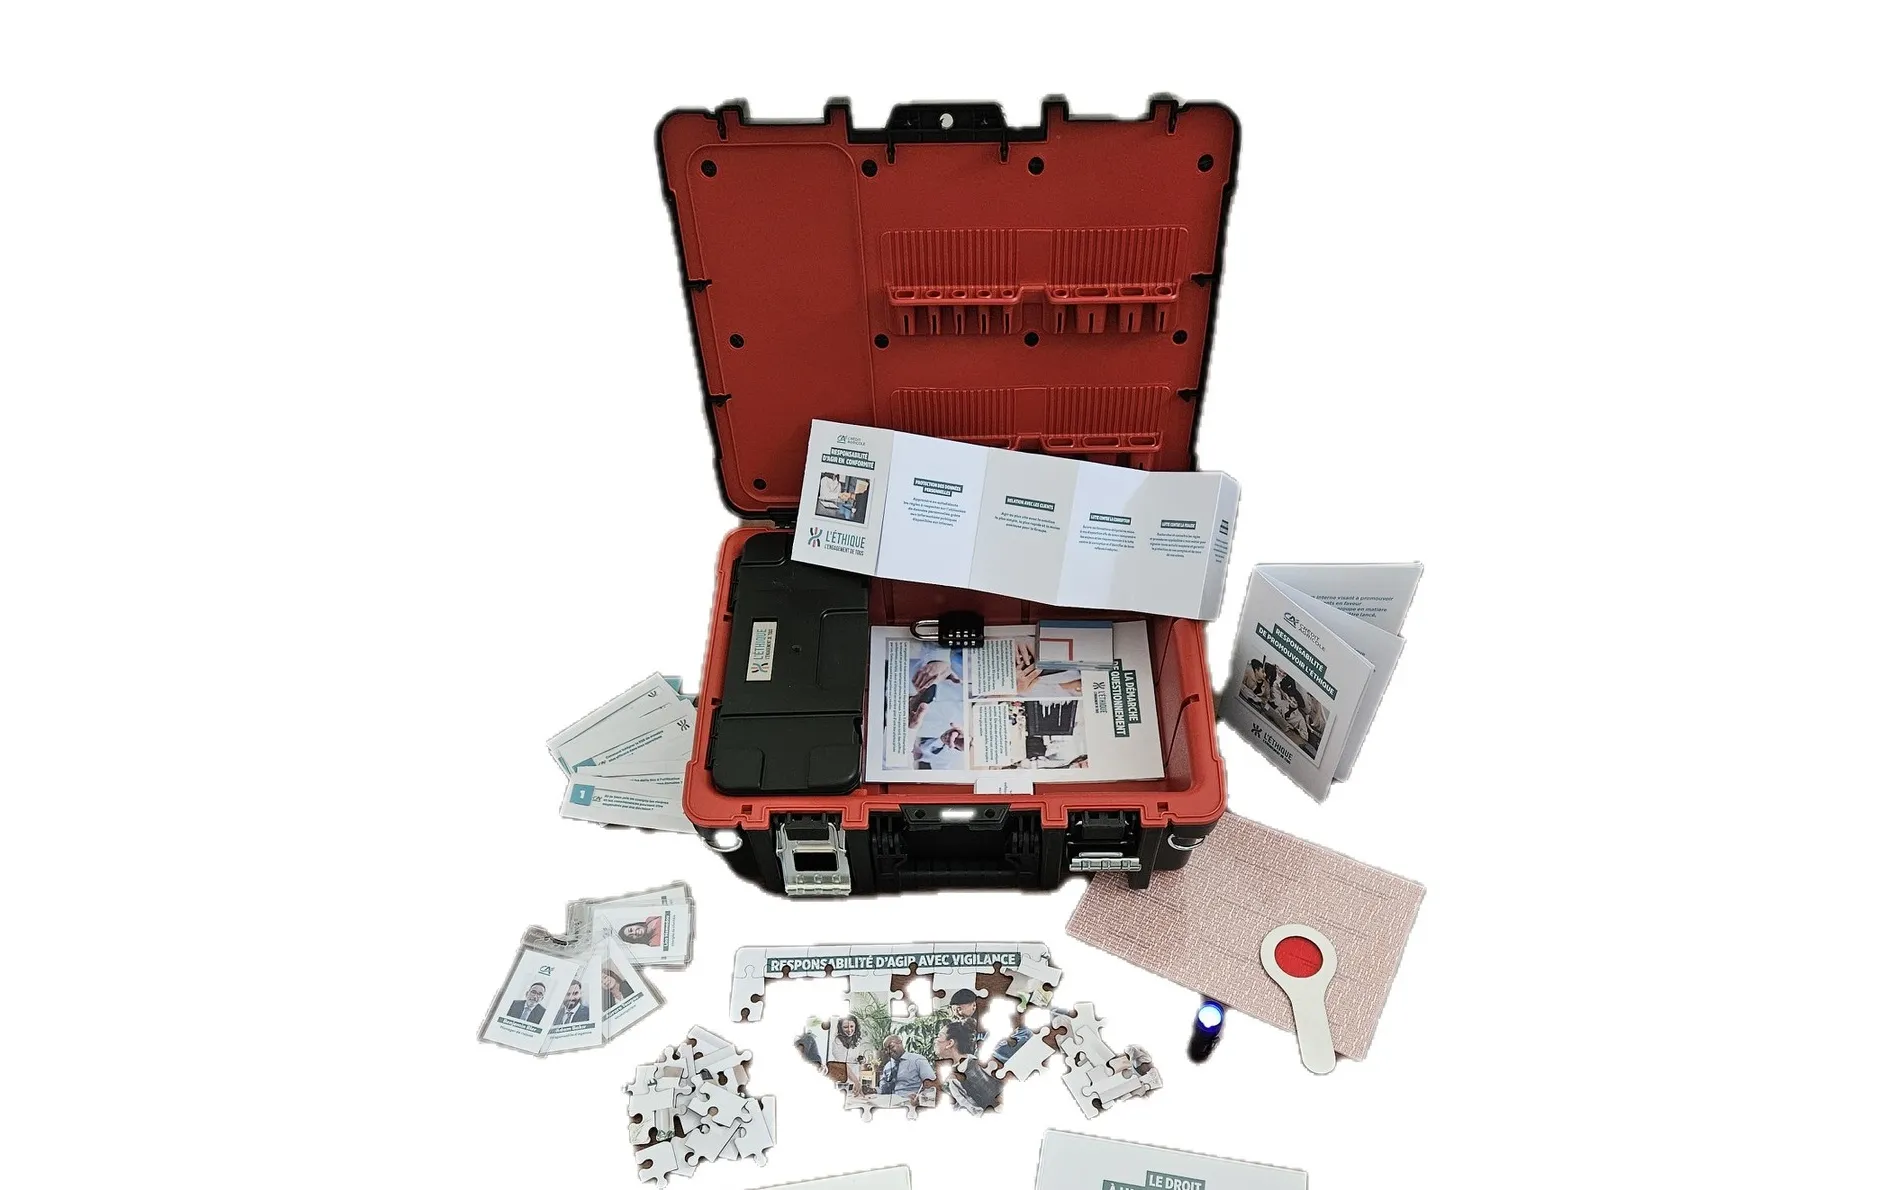
Le secteur bancaire, lui aussi fortement régulé, illustre la même logique appliquée aux formations de conformité. Pour Crédit Agricole, nous avons conçu un escape game au format mallette autonome sur l’éthique et la conformité, déployable sur différents sites sans animateur externe. Résultat : un fort taux de participation et d’engagement, et un outil devenu pérenne, que les équipes internes formées à l’animation déploient à tout moment. La preuve qu’une obligation réglementaire peut devenir un outil durable plutôt qu’une contrainte subie. Une logique directement transposable à la mise en conformité NIS2.
Comment gamifier votre mise en conformité NIS2
La formation gamifiée NIS2 ne se résume pas à un format unique : elle s’articule autour de trois dispositifs complémentaires, à mapper sur les publics imposés par la directive.
1. Le challenge digital de sensibilisation, pour tous les collaborateurs
L’article 20 exige une sensibilisation régulière de l’ensemble du personnel. Le challenge digital répond à cet enjeu de masse : accessible sur mobile et desktop, déployable simultanément sur tous vos sites, il couvre les fondamentaux cyber (phishing, mots de passe, gestion des données sensibles) via des défis courts et un scoring par équipe. Un module e-learning gamifié ancre ces réflexes bien mieux qu’un quiz réglementaire annuel.
2. Le serious game de gestion de crise, pour les équipes IT et métiers exposés
Pour les équipes en première ligne, le serious game en entreprise simule une attaque réelle : ransomware, intrusion, ingénierie sociale. Les participants suivent la « kill chain » de l’attaquant et apprennent à réagir en équipe sous pression. Cette approche est la même que celle qui a fait ses preuves sur nos projets de serious game HSE : on ne retient pas une procédure qu’on lit, on retient une situation qu’on vit.
3. Le module gouvernance, pour les organes de direction
NIS2 impose la formation des dirigeants eux-mêmes. Ce public exige un format court, scénarisé, qui parle son langage : responsabilité, arbitrage budgétaire, prise de décision en situation de crise. Une formation gamifiée dédiée au comité de direction transforme une obligation perçue comme administrative en exercice stratégique concret.
Dernier point, et non des moindres : NIS2 exige une formation documentée. Chaque dispositif Albus Factory est livré avec un tableau de bord de participation et un débrief structuré. Vous disposez ainsi d’une traçabilité exploitable face à l’ANSSI, qui démontre que vos équipes ne sont pas seulement informées, mais réellement formées. Le parcours type se déroule en quatre temps : cartographier le périmètre concerné, traduire le ReCyF et vos procédures internes en mécaniques de jeu, déployer par cible (dirigeants, IT, ensemble des collaborateurs), puis mesurer et documenter l’impact.
Préparez vos équipes à la directive NIS2
Transformez votre obligation de sensibilisation cybersécurité en expérience de jeu engageante et mesurable. Échangeons sur votre périmètre NIS2 et le format adapté à vos équipes.
+300 projets réalisés · 30 000 participants · 85 % de clients qui reviennent · depuis 2018
Obtenir un devis gratuit